في دراسة علمية بجامعة صنعاء.. تطوير إطار تحليلي لكشف هجمات “واي فاي” وتأمين الشبكات بدقة تصل إلى 94 %
الثورة/ هاشم السريحي
في ظل التوسع المتزايد في استخدام الشبكات اللاسلكية واعتماد المؤسسات والأفراد عليها في تبادل البيانات وتشغيل الخدمات الرقمية، تتصاعد التهديدات السيبرانية التي تستهدف بروتوكولات الاتصال اللاسلكي، بما يفرض تطوير أساليب أكثر فاعلية لاكتشاف الهجمات والحد من مخاطرها.
وفي هذا السياق، نشرت «مجلة جامعة صنعاء للعلوم التطبيقية والتكنولوجيا» (JAST)، ضمن عددها الصادر عام 2026، دراسة علمية للباحث محمد أمين صالح، من قسم الأمن السيبراني بكلية علوم الحاسوب وتكنولوجيا المعلومات بجامعة صنعاء، بعنوان: «إطار تحليلي لهجمات شبكات واي فاي وتقنيات الحماية» (An Analytical Framework for Wi-Fi Network Attacks and Protection Techniques).
وتقدم الدراسة إطاراً تحليلياً لتصنيف الهجمات التي تستهدف شبكات «واي فاي»، وفهم سلوكها وتقييم وسائل التصدي لها، مع التركيز على الثغرات المرتبطة ببروتوكولات الحماية، وأهمية اعتماد منظومة دفاعية متعددة الطبقات بدلاً من الاكتفاء بإجراء أمني واحد.
240 تجربة لاختبار 12 نوعاً من الهجمات
اعتمد الباحث منهجاً تجريبياً من خلال إنشاء بيئة مختبرية محكومة ومعزولة عن التداخلات والتأثيرات اللاسلكية الخارجية، أُجريت فيها 240 تجربة هجومية خاضعة للرقابة، شملت 12 نوعاً من الهجمات عبر أربعة أجيال من بروتوكولات حماية الشبكات اللاسلكية: WEP وWPA وWPA2 وWPA3.
وتناولت الاختبارات أنماطاً متعددة من التهديدات، من بينها التنصت السلبي، وهجمات الوسيط (MITM)، وإغراق إطارات إدارة الشبكة، ومحاولات تخمين كلمات المرور، ونقاط الوصول الوهمية، إلى جانب اختبار ثغرات أمنية معروفة، مثل KRACK المرتبطة ببروتوكول WPA2، وDragonblood المرتبطة بـWPA3.
وهدفت هذه الاختبارات إلى تقييم قدرة البروتوكولات المختلفة على مقاومة الهجمات، والكشف عن أوجه القصور في أساليب الحماية التقليدية التي تعتمد على مطابقة الأنماط المعروفة، دون الاهتمام الكافي بتحليل السلوك غير المعتاد وتدفقات المصادقة.
WPA3 يتفوق في مقاومة الهجمات
وأظهرت نتائج الدراسة تفاوتاً في مستويات الحماية بين البروتوكولات، مع تفوق بروتوكول WPA3-SAE في مقاومة هجمات تخمين كلمات المرور غير المتصلة بالإنترنت، إذ سجلت التجارب نسبة نجاح هجومية بلغت صفراً في المائة، مقابل 90% في حالة WPA2-PSK، وفق ظروف الاختبار التي اعتمدها الباحث.
كما أظهرت النتائج مقاومة WPA3 لهجمات إعادة تثبيت المفاتيح (KRACK)، في حين سجلت الإصدارات غير المحدثة من WPA2 نسبة نجاح هجومية بلغت 95%.
ولفتت الدراسة إلى ظاهرة وصفتها بـ«التآكل الأمني»، موضحة أن فاعلية البروتوكولات الأمنية تتراجع مع مرور الوقت وتطور أدوات الهجوم، وقدّرت العمر الأمني الفعّال للبروتوكول بنحو 5 إلى 7 سنوات، ما يعزز الحاجة إلى مراجعة دورية للبنية التحتية وتحديث أنظمة الحماية.
الدفاع متعدد الطبقات يخفض نجاح الهجمات 94%
ومن أبرز النتائج التي توصلت إليها الدراسة أن الاعتماد على بروتوكول التشفير وحده لا يوفر حماية كافية للشبكات، وأن دمج عدة تدابير أمنية يعزز قدرتها على مواجهة التهديدات.
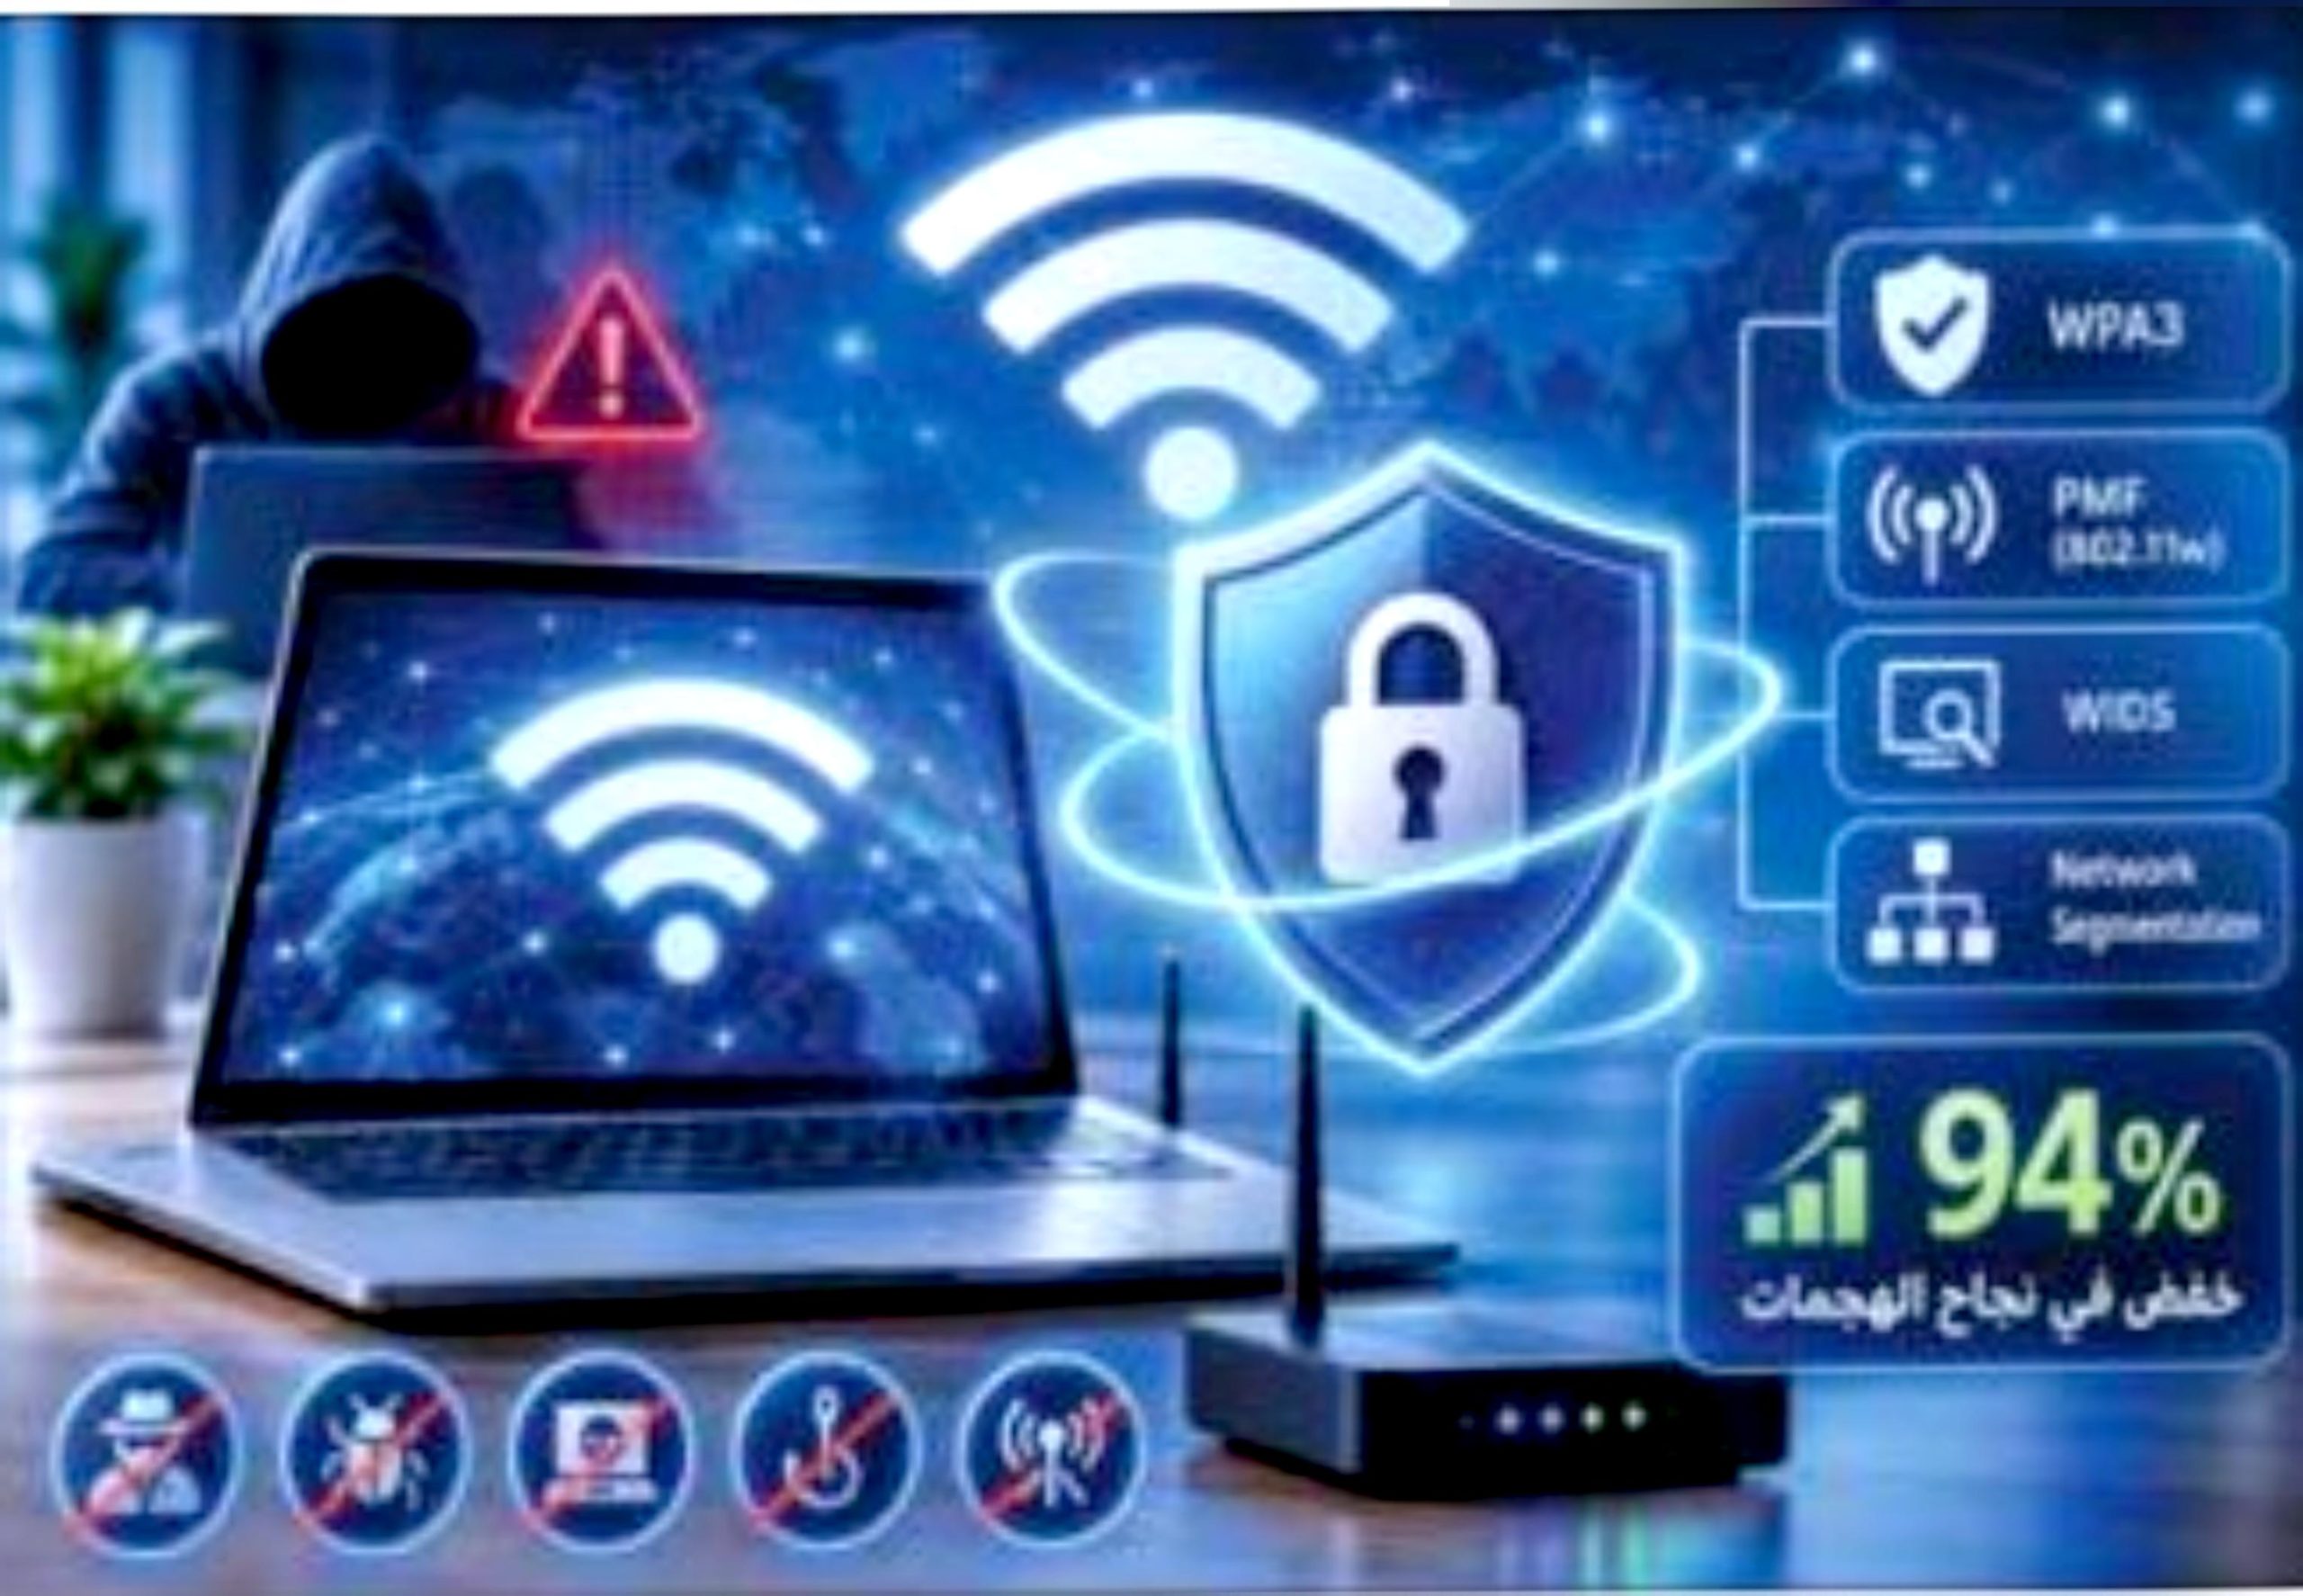
فقد أظهر التحليل أن الجمع بين بروتوكول WPA3، وإطارات الإدارة المحمية (PMF – 802.11w)، وأنظمة كشف التسلل اللاسلكي (WIDS)، وتجزئة الشبكات (Network Segmentation)، أسهم في خفض نسبة نجاح الهجمات الإجمالية بنحو 94% مقارنة بالاعتماد على WPA2 وحده.
وتبرز هذه النتيجة أهمية بناء منظومة حماية متكاملة، تجمع بين تأمين الاتصال ومراقبة الأنشطة المشبوهة وعزل أجزاء الشبكة، بما يحد من فرص انتشار الاختراق داخل البنية المؤسسية.
توصيات لتحديث البنية الأمنية
وخلصت الدراسة إلى مجموعة من التوصيات الموجهة إلى مسؤولي تقنية المعلومات وأمن الشبكات، أبرزها الانتقال من WPA2-PSK إلى WPA3-SAE في الأجهزة التي تدعم المعيار الأحدث، وتفعيل إطارات الإدارة المحمية للحد من هجمات قطع الاتصال، ودمج أنظمة كشف التسلل اللاسلكي القادرة على تحليل السلوك ورصد الأنشطة غير الطبيعية.
كما أوصت بتطبيق سياسات تجزئة الشبكات للحد من انتقال الاختراقات بين مكوناتها، واحتواء أي تهديد محتمل قبل امتداده إلى بقية الأنظمة والأجهزة المتصلة.
وفي استشرافها لمستقبل أمن الشبكات اللاسلكية، أشارت الدراسة إلى أهمية تطوير أنظمة دفاع ذاتية مدعومة بالذكاء الاصطناعي (AWDS)، والاستعداد لتقنيات التشفير المقاوم للحوسبة الكمومية (Post-Quantum Cryptography)، لمواكبة تطور التهديدات ومتطلبات الأجيال المقبلة من تقنيات الاتصال، بما فيها Wi-Fi 7 وما بعدها.
وتؤكد الدراسة، في مجمل نتائجها، أن تأمين الشبكات اللاسلكية لم يعد يعتمد على قوة بروتوكول التشفير وحده، بل يتطلب منظومة متكاملة تجمع بين التحديث المستمر والمراقبة الذكية وتعدد طبقات الدفاع.